
前言
我们做独立站的,最熟悉的日常之一可能就是服务器访问慢了。线路绕了、带宽不够、配置老了,各有各的治法。
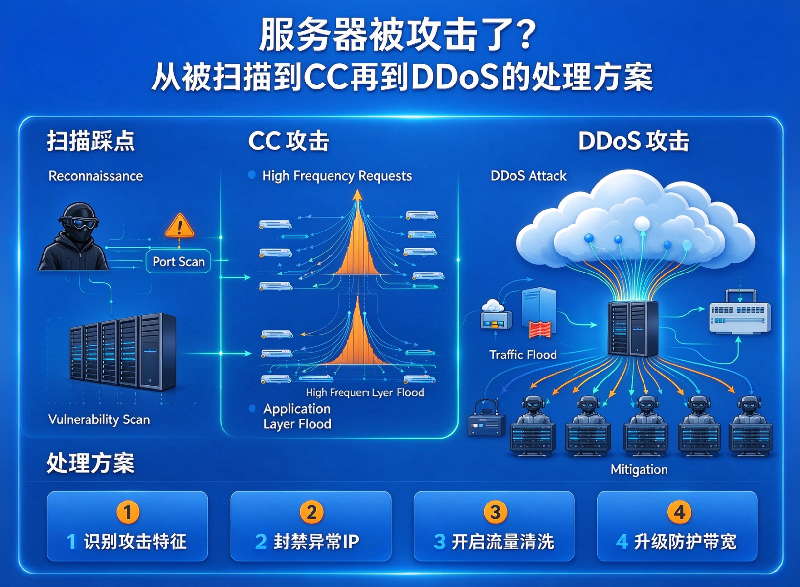
但有一类"慢",根源既不在网络也不在配置,而是服务器被攻击了。而且攻击很少一上来就往死里打,大多有一条清晰的升级路径:先踩点,再试探,真盯上你了才上强度。
本文就把这条从扫描到CC再到DDoS的攻击升级路径拆开,每个阶段的现象、判断方法和应对思路都过一遍,帮大家在最早的阶段就把问题认出来,及时处理掉。
访问慢的另一种可能
按之前的文章《独立站访问慢?先分清是服务器慢还是线路慢》那套思路排查:mtr看线路不丢包、带宽没跑满、配置也够用,但网站就是间歇性地慢,高峰期尤其明显,严重时直接502。这时候先别急着怀疑机器,看两个地方:资源监控曲线和访问日志。
被攻击的网站,通常会在两处露出马脚,这些就是网站被攻击的表现:
CPU或带宽曲线出现不正常的尖峰,时间点和自己的业务高峰对不上;
服务器连接数异常暴涨,
netstat一看,大量IP挂着几十上百个连接;日志里同一批IP高频请求,URL集中在首页、搜索、登录这类动态页面上,或者干脆是一堆扫描器在探测不存在的路径。
前两条说明有人正在打你,第三条说明有人在踩点。
攻击的升级路径
第一级:扫描踩点
几乎每台公网服务器每天都会被扫。日志里大量404,请求的都是后台路径、phpmyadmin、.env、备份文件这类地址——这是扫描器在批量找漏洞。这一级本身不致命,带宽和CPU几乎无感,但它是个信号:你的服务器已经进了别人的名单。
应对思路:
改掉默认后台路径
关掉不用的端口和服务
装个fail2ban自动封禁暴力尝试的IP。
门槛不高,收益却最高——大部分踩点扫描在第一关就放弃了。
第二级:CC攻击
踩点没找到漏洞,或者对方的目标就是业务本身,下一步常见的就是CC攻击:用大量看似正常的请求,反复打网站上最耗资源的动态页面。它的麻烦之处在于每个请求看起来都"合法",防火墙不敢一刀切。
现象正好就是开头说的那种"慢":CPU莫名跑满、网站越来越卡直至502,但带宽曲线反而可能不高——因为打的是应用层不是流量层。这也是CC攻击和DDoS攻击最本质的区别:一个打CPU,一个打带宽。
应对思路:能缓存的尽量缓存,让静态内容走CDN挡在最前面;动态接口做限流;再配合WAF的CC防护规则识别异常请求频率。真被打了别慌,DmItob的技术笔记有一篇文章《网站遭遇CC攻击的应急处理流程》,按流程止血比病急乱投医强得多。
第三级:DDoS攻击
走到这一级,就是明牌的流量碾压了:几个G甚至几十G的垃圾流量直接灌满带宽,网站完全失联,SSH都连不上。SYN Flood这类协议层攻击更隐蔽,带宽看着没满,连接表就被打爆,机器照样瘫痪。
应对思路先把预期说清楚:DDoS靠服务器自身是防不住的,Nginx调参、iptables限速在这个量级面前基本没有意义,能扛的只有上游——商家侧的流量清洗和高防线路。所以服务器被攻击到这个量级,应对的本质是一次基础设施升级:要么换到带清洗能力的机器,要么给站前置一层大容量的防护。防护型CDN也是一个常见选择。
选机器的时候,也建议留意厂商的防护能力是不是标在明面上。比如自带始终在线的WAF、DDoS和CC防护,等于把三级对抗都前置了。当然,防护不是免死金牌,攻击足够大时谁都得认——但平时有人替你挡在最前面,总比裸奔强得多。
总结
服务器被攻击很少是突发的,它是一条升级路径,应对也应该是一条升级路径:
扫描踩点:日志里大量404探测——改后台路径、关端口、fail2ban,把人挡在门外;
CC攻击:CPU跑满、带宽不高、网站变慢直至502——缓存、限流、WAF,先止血再固化;
DDoS攻击:带宽打满直接失联——别指望单机硬扛,靠商家侧清洗和防护型基础设施。
平时把监控和日志盯起来,攻击在第一级就被发现,处理成本几乎为零;拖到第三级才发现,那就是一次真金白银的事故了。访问慢不可怕,可怕的是把被攻击当成线路问题,错过最佳处理的时机。
评论区